II Кибервойна и критическая инфраструктура·Анализ·Южная Азия
Киберриски индийских банков теперь определяют суд и РБИ, а не страховка
Полиция возбудила дело об утечке в SBI лишь через 27 дней. За те же три недели Верховный суд обязал виновный банк полностью возмещать ущерб, а РБИ потребовал новых мер защиты API до 3 декабря. Страховой пул — около 1000 крор рупий, и атаки при поддержке государств он не покрывает.
Отдел киберугроз и критической инфраструктуры · 14 ноября 2026 г. · 7 мин чтения · 8 источников
Аналитический отдел Talay InsightАнализ с использованием ИИ, проверен редакторомОтветственный издатель: Lu Apps LLCРеестр точностиЗапросить исправление
Почему это важно
Шум: заголовки о краже данных 3,75 лакха клиентов SBI; на деле банк нашёл персональные данные в 3897 из примерно 375 000 записей в даркнете. Сигнал: промежуточное решение Верховного суда, опубликованное 7 ноября, обязывает банк, допустивший небрежность, возмещать жертве цифрового мошенничества не меньше суммы ущерба по правилам РБИ. Потолок киберпотерь индийских банков теперь задают суд и регулятор, а не страховой лимит. Покрытие же сужается именно там, где лежит профиль угроз Индии, — в атаках, связанных с государством.
Последствия
- По данным Free Press Journal, ИТ-центр SBI в Нави-Мумбаи обратился в полицию 12 ноября; утечку обнаружили 16 октября, а публичных сведений об уведомлении 3897 клиентов на 13 ноября нет.
- По данным LiveLaw, промежуточное решение Верховного суда от 29 октября обязывает виновный банк выплачивать компенсацию не ниже суммы ущерба; крайний срок для мер РБИ по защите API — 3 декабря 2026 года.
- По оценке Ken Research, пул киберпремий в Индии в 2026 финансовом году составляет 900–1100 крор рупий; Lloyd's с 31 марта 2023 года требует исключать из покрытия атаки при поддержке государств.
Шум
У SBI украли данные 3,75 лакха клиентов
Сигнал
Суд обязывает виновный банк возмещать ущерб в полном объёме
Шум — в утечке, сигнал — в правиле компенсации
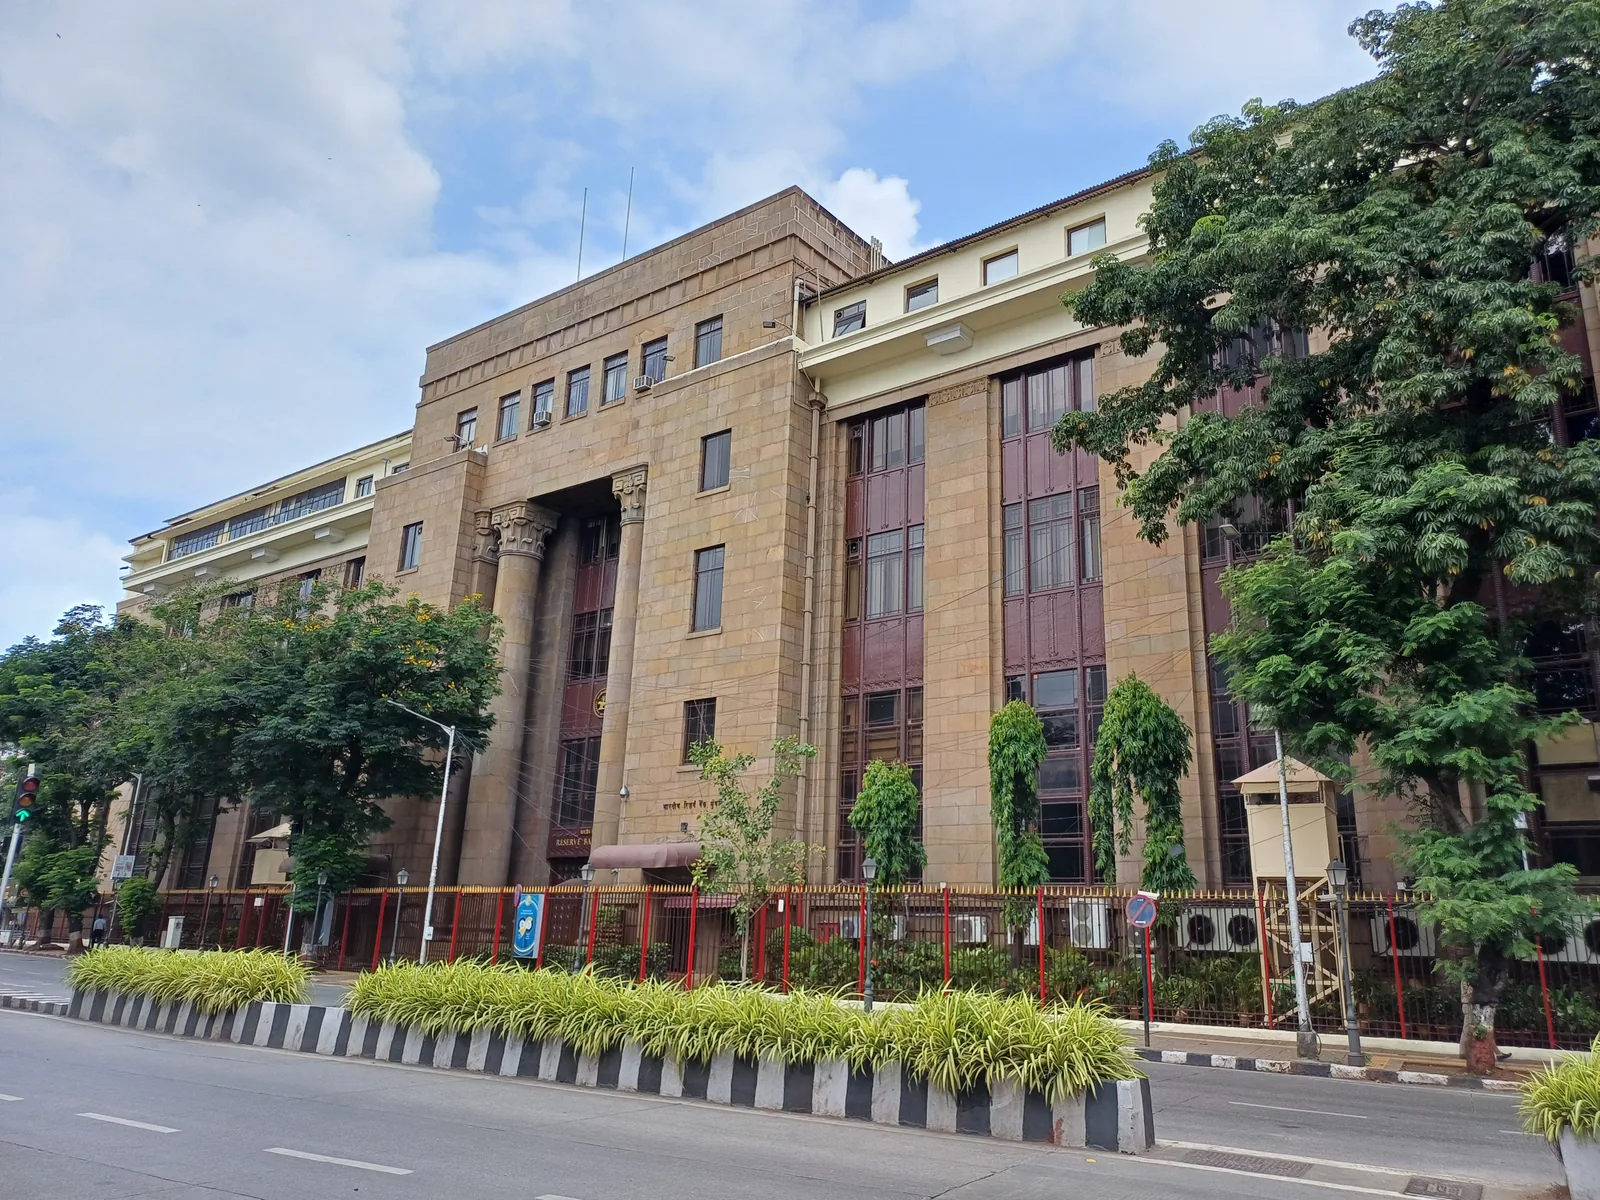
Утечка в SBI снова попала в заголовки в ноябре. Как сообщила Free Press Journal 13 ноября, Глобальный ИТ-центр банка в Нави-Мумбаи обратился в полицию 12 ноября, и участок CBD возбудил дело сразу по 2 законам. Злоумышленник проник в систему 9 октября, выгрузил данные 15 октября, а взлом заметили 16 октября. Цифра из заголовков — 3,75 лакха клиентов — вводит в заблуждение. По данным Business Today, 21 октября SBI сообщил бирже, что при предварительной проверке примерно 375 000 записей персональные данные нашлись в записях 3897 клиентов.
Главное изменение касается не масштаба утечки, а того, на кого списывается ущерб. Верховный суд вынес промежуточное решение 29 октября и опубликовал его 7 ноября. Согласно ему, банк, проявивший недостаточную осмотрительность в деле о «цифровом аресте», должен возместить жертве не меньше суммы потерь — по правилам, которые разработает РБИ. «Цифровой арест» — схема, при которой мошенник под видом полицейского по видеосвязи вынуждает жертву перевести деньги. По данным MediaNama, РБИ планирует ввести соответствующую директиву о KYC в действие 31 декабря.
1 · Ограничение: обязательства измеряются в рупиях, покрытие — лимитом
РБИ движется в том же направлении. Как писала MediaNama 6 ноября, в закрытом предупреждении от 3 ноября регулятор потребовал добавить к переводам средств через API как минимум 1 дополнительный уровень защиты; для действующих интеграций срок истекает 3 декабря. По словам одного банкира, отдельные мошенничества стоят от 3 до 15 крор рупий. Если читать эти 3 шага вместе, правило о переносе потерь клиента на баланс банка переходит с бумаги в практику.
Страховой слой недостаточно глубок, чтобы выдержать такую нагрузку. По данным исследовательской компании Ken Research, пул киберпремий Индии в 2026 финансовом году составит 900–1100 крор рупий. Типичный лимит для банков — 50–100 млн долларов, а средняя ставка в 2025 году равнялась 0,62% от лимита. По расчёту Talay, банковский лимит в 100 млн долларов означает около 620 000 долларов премии в год. Эти цифры взяты из одного коммерческого источника и не подтверждены официальными данными IRDAI. Но направление ясно: обязательства по компенсации становятся безграничными, а покрытие остаётся ограниченным лимитом.
2 · Порог: исключение для атак при поддержке государств
Второе ограничение связано с исключением. Циркуляр Lloyd's Y5381 от августа 2022 года требует с 31 марта 2023 года исключать атаки при поддержке государств из покрытия продлеваемых самостоятельных киберполисов. Циркуляр требует надёжной методики атрибуции атаки государству и полного соответствия в программах перестрахования. Везде, где индийские страховщики передают риск в Лондон, это исключение спускается по всей цепочке.
Профиль угроз Индии ложится ровно на это исключение. Согласно отчёту Lisianthus Tech на основе данных CERT-In, во время операции «Синдур» в мае 2025 года было зафиксировано около 15 лакхов, то есть 1,5 млн попыток атак, и примерно 150 из них увенчались проникновением. Отчёт связывает часть этой активности с пакистанской группой APT36; официально атрибуция не подтверждена. Если атаку на индийский банк припишут пакистанскому государству, ущерб может оказаться вне покрытия, а обязательство по компенсации всё равно останется на банке.
3 · Второй круг: издержки лягут на партнёров и клиентов
Первое звено цепочки — срок 3 декабря. Меры защиты API и лимиты на операции замедлят объём автоматических платежей небанковских финансовых компаний. По данным РБИ, эти клиенты обязаны пройти аудит у одобренного CERT-In аудитора до 3 февраля 2027 года. Во втором звене банки будут добиваться более высоких лимитов при продлении 1 апреля, а страховщики ужесточат исключения и требования к декларациям о поставщиках. В третьем звене расходы на профилактику и компенсации перейдут на финтех-партнёров в виде комиссий и сокращения интеграций.
4 · Что опровергнет вывод
Этот прогноз ослабнет при 3 условиях. Если директива РБИ от 31 декабря ограничит компенсацию потолком ниже суммы ущерба, обязательства банков сузятся. Если IRDAI или крупные индийские страховщики объявят о специальном пуле или о выкупе покрытия для атак при поддержке государств, ограничение со стороны исключения ослабнет. Если SBI уведомит 3897 клиентов и исков о компенсации, связанных с утечкой, не последует, первый пробный случай тихо закроется.
Вероятности
Сценарии
| Сценарий | Вероятность | Триггер | Влияние на рынки |
|---|---|---|---|
| H1Нагрузка остаётся на банках | 55 % | Директива РБИ вступает в силу 31 декабря с привязкой компенсации к сумме ущерба, страховые лимиты не меняются. | Банки наращивают вложения в профилактику и несут потери на балансе; спрос на киберпокрытие растёт, но лимиты остаются узкими. |
| H2Крупная атака, связанная с государством | 30 % | Связанная с Пакистаном группа проводит крупную атаку на индийский банк, которую удаётся атрибутировать. | Срабатывает исключение для атак при поддержке государств, ущерб остаётся вне покрытия, и вся нагрузка по компенсации возвращается на банк. |
| H3Покрытие расширяется | 15 % | IRDAI или крупные страховщики объявляют о пуле или выкупе покрытия для атак при поддержке государств. | Банки могут передать часть риска, и влияние решения суда на баланс ограничивается. |
Модуль A
Матрица ограничений
СРЕДНЕЕ СТРУКТ. 4,3 · СРЕДНЕЕ ОПЕР. 2,7Преобладают структурные ограничения: исход определяется скорее этими рамками, чем предпочтениями участников.
Структурные ограниченияустойчивые · не зависят от воли участников
Компенсация по сумме ущерба · Индия
5/5Промежуточное решение Верховного суда от 29 октября обязывает виновный банк возмещать жертве не меньше суммы потерь по правилам РБИ.
Исключение для атак государств
4/5Циркуляр Lloyd's Y5381 с 31 марта 2023 года требует исключать атаки при поддержке государств из самостоятельных киберполисов и полностью соблюдать это в перестраховании.
Узкий пул премий
4/5По данным Ken Research, пул киберпремий Индии в 2026 финансовом году — 900–1100 крор рупий; типичный лимит для банков — 50–100 млн долларов.
Операционное трениевременное · ослабевает со временем
Срок по API — 3 декабря недели
3/5Предупреждение РБИ от 3 ноября требует до 3 декабря 2026 года добавить дополнительный уровень защиты к действующим интеграциям API.
Задержка уведомления недели
3/5SBI обнаружил взлом 16 октября, а в полицию обратился 12 ноября; публичных сведений об уведомлении 3897 клиентов нет.
Неясность атрибуции месяцы
2/5Часть из примерно 1,5 млн попыток атак во время операции «Синдур» связывают с пакистанской APT36, но официально атрибуция не подтверждена.
Модуль B
Сигнал и шум
СИГНАЛ 60 % · ШУМ 40 %
- ШУМ
У SBI украли данные 3,75 лакха клиентов
По данным Business Today, при предварительной проверке примерно 375 000 записей в даркнете SBI нашёл персональные данные в записях 3897 клиентов; 3,75 лакха — это число записей, а не клиентов.
Business Today — 3.75 lakh records, 3,897 customers: SBI says data leaked in breach
- СИГНАЛ
Суд обязывает виновный банк возмещать ущерб в полном объёме
По данным LiveLaw, промежуточное решение Верховного суда от 29 октября обязывает небрежный банк возмещать жертве «цифрового ареста» не меньше суммы потерь по правилам РБИ.
LiveLaw — Supreme Court on digital arrest cyber fraud and bank liability
- СИГНАЛ
РБИ перекладывает расходы на профилактику на банки до 3 декабря
По данным MediaNama, в предупреждении от 3 ноября РБИ потребовал как минимум 1 дополнительный уровень защиты для переводов через API; отдельные мошенничества стоят 3–15 крор рупий.
MediaNama — RBI asks banks for extra security on API payments
- ШУМ
Спрос на киберстрахование взлетает, риск передаётся
По данным Ken Research, пул премий в 2026 финансовом году — всего 900–1100 крор рупий; средняя ставка — 0,62% от лимита, а лимит для банков — 50–100 млн долларов.
- СИГНАЛ
Атаки, связанные с государствами, остаются вне покрытия
По данным Insurance Journal, циркуляр Lloyd's с 31 марта 2023 года требует исключать атаки при поддержке государств из покрытия и определять надёжную методику атрибуции.
Insurance Journal — Lloyd's insurers must exclude catastrophic state-backed cyber-attacks
Модуль C
Выводы по классам активов и позиционированию
| Класс активов | Экспозиция | Канал трансмиссии | H1 | H2 | H3 | Ожидаемое | Уверенность | Горизонт | Что отслеживать |
|---|---|---|---|---|---|---|---|---|---|
| Акции | Банковский сектор Индии | Обязательства по компенсации и расходы на профилактику увеличивают операционные затраты и дисконт за риск | − | −− | + | −1,00 | ●●● | 3–12 мес. | Положение о компенсации в директиве РБИ о KYC от 31 декабря |
| Кредит | Кредитная премия небанковских финансовых компаний Индии | Лимиты по API и аудит CERT-In замедляют приток средств и объём операций | − | −− | 0 | −1,15 | ●●● | 3–12 мес. | Срок аудита CERT-In — 3 февраля 2027 года |
| Фрахт и страхование | Азиатская ёмкость киберперестрахования | Спрос банков на лимиты и риск атак при поддержке государств толкают цены продления вверх | + | ++ | − | +1,00 | ●●● | 3–12 мес. | Цены продления в Индии на 1 апреля 2027 года |
Эффекты второго порядка
И что потом?
Отправная точка
Верховный суд обязал виновный банк выплачивать компенсацию не ниже суммы ущерба, а РБИ потребовал дополнительной защиты переводов через API до 3 декабря; пул киберпремий при этом составляет около 1000 крор рупий.
- 1
Платёжная системав течение недель
Чтобы успеть к сроку 3 декабря, банки вводят для переводов через API лимиты, регистрацию получателей и двойное подтверждение; объём автоплатежей небанковских финансовых компаний замедляется.
Что отслеживать: Заявления РБИ о соблюдении требований после 3 декабря и ежемесячные данные NPCI по операциям
- 2
Фрахт и страхованиев течение месяцев
Банки с растущими обязательствами по компенсации ищут более высокие киберлимиты при продлении 1 апреля; страховщики ужесточают исключение для атак при поддержке государств и требования к декларациям о поставщиках.
Что отслеживать: Цены продления индийских страховщиков на 1 апреля 2027 года и данные IRDAI по киберпремиям
- 3
Кредитв течение месяцев
Расходы на профилактику и компенсации переходят на финтех-партнёров и небанковские финансовые компании в виде роста комиссий и сокращения интеграций; стоимость фондирования мелких игроков растёт.
Что отслеживать: Срок аудита CERT-In для небанковских финансовых компаний 3 февраля 2027 года и данные о росте кредитования
Что обрывает цепочку
Цепочка оборвётся на втором звене, если директива РБИ от 31 декабря ограничит компенсацию потолком ниже суммы ущерба или индийские страховщики создадут специальный пул для атак при поддержке государств.
Триггеры
Пороги для наблюдения
| Показатель | Порог | Сегодня | Значение |
|---|---|---|---|
| Индекс волатильности VIX | > 25 | — | При ухудшении глобального аппетита к риску перестраховщики сократят киберёмкость, и индийским страховщикам будет труднее найти лимиты при продлении 1 апреля |
Источники
- Free Press Journal — Navi Mumbai cyberattack exposes alleged data theft of 3.75 lakh bank customers
- Business Today — 3.75 lakh records, 3,897 customers: SBI says data leaked in breach
- LiveLaw — Supreme Court on digital arrest cyber fraud and bank liability
- MediaNama — Supreme Court, WhatsApp and digital arrest
- MediaNama — RBI asks banks for extra security on API payments
- Ken Research — India Cyber Insurance Market
- Insurance Journal — Lloyd's insurers must exclude catastrophic state-backed cyber-attacks
- Free Press Journal — India saw 15 lakh cyberattack attempts during Operation Sindoor
Правила работы с источниками и проверки: методология · Сообщить об ошибке: контакты
Связанные доклады
IIКибер и инфраструктура·Анализ·Азиатско-Тихоокеанский регион
Прослушка изнутри операторов ставит киберполис в зависимость от государственной атрибуции
Enea с высокой уверенностью сообщила, что SilentAir прослушивала тайваньских абонентов с оборудования операторов минимум в 6 странах Азии и действует на уровне государства. Цены на киберстрахование в Азии в третьем квартале снизились на 6%. Покрытие зависит от того, чьё правительство даст атрибуцию.
Отдел киберугроз и критической инфраструктуры · 15 ноября 2026 г. · 7 мин
IIКибер и инфраструктура·Анализ·Азиатско-Тихоокеанский регион
В Азии атакуют не данные, а государственный механизм одобрения
9 ноября в Корее через поддельную учётную запись взломали надзорный орган, который ведёт оценки безопасности 3000 финансовых организаций. В Индии 2 поддельных судебных решения привели к блокировке 129 сайтов, на Филиппинах об утечках сообщили 10 госорганов. Страхование при этом дешевеет.
Отдел киберугроз и критической инфраструктуры · 13 ноября 2026 г. · 7 мин
IIКибер и инфраструктура·Анализ·Азиатско-Тихоокеанский регион
Тайвань связал волну атак с ИИ, но не с государством
11 ноября Министерство цифровых дел Тайваня связало с ИИ примерно половину атак на более чем 10 компаний. Исполнителя министерство с каким-либо государством не связало. Этот пробел пока сохраняет в силе покрытие ответственности за данные, на которое приходится 87,5% премий.
Отдел киберугроз и критической инфраструктуры · 12 ноября 2026 г. · 7 мин